
Résumé : Un accompagnement ISO 27001 aide à bâtir un système de management de la sécurité de l’information adapté aux risques et aux activités de votre organisation. Il peut couvrir le cadrage, l’analyse des écarts, la mise en place des mesures et la préparation à l’audit. La réussite dépend aussi de l’implication de la direction et des équipes.
Une démarche ISO 27001 utile ne se résume pas à préparer des documents pour un audit. Elle doit traduire les risques de votre organisation en décisions, responsabilités et mesures suivies dans le temps. Pour commencer par comprendre vos vulnérabilités, consultez notre guide complet de l’audit de sécurité informatique.
Un accompagnement ISO 27001 vous aide à structurer cette démarche et à préparer, si vous le souhaitez, une certification. Il ne s’agit pas d’appliquer une liste identique à toutes les entreprises. Le périmètre, les risques, les ressources disponibles et les exigences des clients ou partenaires orientent les travaux.
Que couvre la norme ISO 27001 ?
Imaginez une entreprise qui héberge des données clients, utilise des services cloud et dépend de quelques fournisseurs clés. Elle doit déterminer quelles informations protéger, quels événements pourraient les compromettre et comment réduire les risques. ISO/IEC 27001 fournit des exigences pour établir et améliorer un système de management de la sécurité de l’information, ou SMSI.
Le SMSI relie les décisions de gouvernance aux pratiques quotidiennes. Il comprend notamment le périmètre retenu, les responsabilités, l’évaluation des risques, les règles internes, les mesures de sécurité et leur suivi. La norme s’appuie sur la version ISO/IEC 27001:2022, complétée par un amendement publié en 2024. La présentation officielle de l’ISO précise que la norme vise les organisations de toutes tailles et de tous secteurs.
Mettre en œuvre un SMSI et obtenir une certification sont deux démarches liées, mais distinctes. Une organisation peut structurer son management de la sécurité selon la norme sans demander de certification. Si elle vise un certificat, un organisme de certification évalue le SMSI dans le périmètre défini. Dans les deux cas, l’objectif reste de maîtriser les risques, pas de produire une documentation déconnectée des opérations.
Quelles étapes prévoir pour avancer vers la certification ?
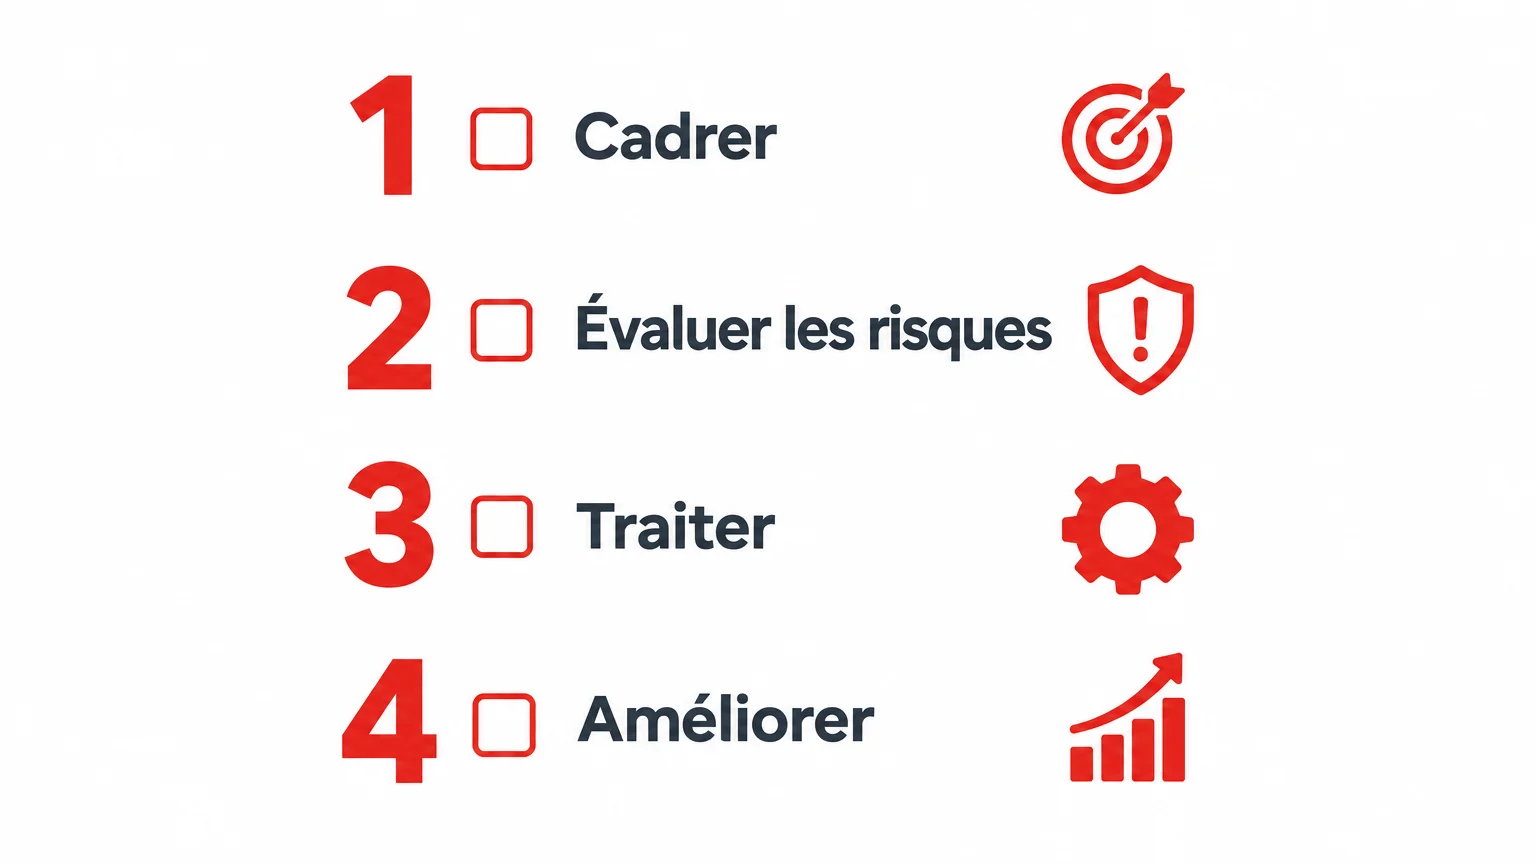
Un projet solide commence par une décision de périmètre. Déterminez les activités, sites, équipes, informations et systèmes concernés. Un périmètre trop vaste dès le départ peut surcharger les équipes ; un périmètre trop étroit risque de ne pas répondre aux attentes de vos clients ou partenaires.
Après ce cadrage, évaluez les écarts entre vos pratiques et les exigences applicables. Une analyse des risques aide à hiérarchiser les scénarios à traiter, puis à choisir les mesures pertinentes. Le plan d’action doit nommer un responsable, une échéance et une preuve attendue pour chaque chantier prioritaire.
Le guide méthodologique de l’ANSSI publié en 2025 compare l’ISO/IEC 27001 et l’homologation de sécurité, deux démarches qui n’ont ni le même objet ni le même périmètre. Cette distinction aide à éviter la confusion entre une norme de management et une décision portant sur un système d’information particulier. Le guide de l’ANSSI présente également des repères sur la gestion des risques et le périmètre.
La mise en œuvre suit ensuite le plan retenu : formalisation des règles nécessaires, déploiement des mesures, sensibilisation des personnes concernées et suivi des résultats. Avant un audit de certification, vérifiez que les processus fonctionnent réellement et que les équipes savent expliquer leur rôle. Prévoyez aussi le traitement des écarts et l’actualisation du SMSI quand les activités ou les risques changent.
Besoin de renforcer la sécurité réseau de votre entreprise ?
Identifiez vos failles, sécurisez vos accès et mettez en place une stratégie de protection adaptée à votre infrastructure.
Comment choisir un accompagnement adapté à votre organisation ?
Lors d’un premier échange, demandez comment le prestataire passera du diagnostic à des actions vérifiables. Un périmètre de mission clair précise les livrables, les responsabilités de vos équipes, les points de validation et les modalités de préparation à l’audit. Il permet aussi de distinguer le conseil, la formation et la réalisation de tâches opérationnelles.
Vérifiez aussi les compétences mobilisées, l’expérience sur des environnements comparables et la méthode de transfert de savoir-faire. Vos équipes doivent pouvoir maintenir les politiques et les contrôles après la mission. Un accompagnement qui vous aide à gagner en autonomie évite de faire reposer le SMSI sur une seule personne extérieure.
La mission peut s’arrêter à une analyse des écarts ou couvrir la préparation du SMSI, les politiques, les procédures, les contrôles et les preuves d’audit. Chez nous, l’accompagnement conformité comprend l’analyse des écarts, l’appui à la gouvernance, la cartographie des risques et le plan de traitement. Notre label ExpertCyber a été obtenu en 2021 ; il reconnaît une expertise en cybersécurité, mais ne constitue pas une certification ISO 27001.
Enfin, demandez comment le budget est établi et quels éléments peuvent le faire évoluer. La taille de l’organisation, le nombre de sites, le périmètre, la maturité et le niveau de soutien attendu influencent la charge. Nous réalisons un diagnostic pour définir un devis adapté au périmètre et aux options retenus.
Comment rendre le SMSI opérationnel au quotidien ?
Considérez une procédure de gestion des accès : elle n’est utile que si les arrivées, changements de poste et départs déclenchent réellement une revue des droits. Le SMSI doit s’intégrer aux processus existants, avec des responsabilités attribuées et des éléments de preuve conservés. Les documents servent à guider et démontrer les pratiques, pas à les remplacer.
Reliez chaque action prioritaire à un risque identifiable. Par exemple, si un accès non autorisé à la messagerie représente un risque important, la réponse peut combiner des règles de gestion des comptes, des contrôles techniques et une sensibilisation ciblée. Une mesure devient plus facile à suivre lorsque vous définissez qui la gère, comment vérifier son efficacité et à quel moment la réexaminer.
Le guide de sécurité de la CNIL publié en 2024 rappelle que la norme ISO/IEC 27001 prévoit des mesures organisationnelles et techniques pour établir un SMSI. Pour les organisations qui traitent des données personnelles, il faut donc articuler la gouvernance de la sécurité avec les protections adaptées à ces données. Consultez le guide sécurité de la CNIL pour ses recommandations relatives à la sécurité des données personnelles.
Pour relier vos obligations aux travaux de sécurité, notre article sur les exigences de conformité de la directive NIS2 peut compléter votre réflexion. Les obligations applicables dépendent de la situation de votre organisation ; vérifiez-les séparément plutôt que de présumer qu’une démarche ISO les couvre toutes.
Quels points surveiller pour maintenir la démarche ?
Une fois les premières mesures déployées, planifiez leur réexamen. Les changements d’outils, de fournisseurs, d’organisation ou de services peuvent modifier les risques et rendre certaines procédures obsolètes. Le suivi régulier permet de détecter ces évolutions et de mettre à jour le plan de traitement.
La direction doit arbitrer les priorités et les ressources. Les responsables opérationnels, les équipes informatiques et les collaborateurs concernés doivent comprendre les décisions qui touchent leur travail. Prévoyez des indicateurs utiles, comme le suivi des actions échues ou des incidents, plutôt qu’une accumulation de mesures difficiles à interpréter.
Enfin, la certification ne supprime pas les risques et ne remplace pas les mesures de protection quotidiennes. Elle évalue un système de management dans un périmètre donné. Pour élargir votre réflexion à la protection de l’ensemble du système d’information, consultez notre ressource sur les enjeux de la cybersécurité en entreprise.
Faire de la certification un projet utile
Un accompagnement vers ISO 27001 est pertinent lorsqu’il traduit les exigences de la norme en responsabilités, actions et preuves adaptées à votre organisation. Cadrage du périmètre, analyse des risques, engagement de la direction et transfert de compétences forment des repères concrets pour choisir une méthode. La certification reste une étape d’évaluation, tandis que la maîtrise des risques dépend d’un SMSI entretenu au fil des changements.
Structurez votre démarche de sécurité
Vous souhaitez clarifier les écarts de votre organisation et établir des priorités réalistes ? Nous pouvons vous accompagner dans la préparation et l’amélioration de votre conformité, avec un diagnostic adapté à votre périmètre et à vos besoins.
Notre accompagnement couvre notamment la cartographie des risques, la définition de politiques et de procédures, la mise en place de contrôles techniques et la préparation de preuves d’audit. Il s’inscrit dans une démarche de préparation et d’amélioration, sans garantir l’obtention d’une certification. Pour échanger sur votre contexte, découvrez notre accompagnement en cybersécurité pour votre entreprise.
Questions fréquemment posées
Qu’est-ce qu’un accompagnement ISO 27001 ?
C’est un soutien méthodologique et opérationnel pour structurer un SMSI selon les exigences de la norme. La mission peut couvrir le diagnostic, l’analyse des risques, les mesures de sécurité et la préparation à l’audit.
Une certification ISO 27001 est-elle obligatoire ?
La certification est une démarche volontaire, mais des clients ou partenaires peuvent la demander dans leurs conditions. Évaluez cette attente au regard de votre activité et de votre périmètre.
Un consultant peut-il délivrer la certification ?
Le consultant vous aide à préparer et améliorer votre SMSI. La certification est délivrée à la suite d’une évaluation par un organisme de certification, dans le périmètre examiné.
Combien de temps dure la préparation ?
La durée dépend du périmètre, de la maturité de l’organisation, des ressources disponibles et des actions nécessaires. Un diagnostic initial permet d’établir un calendrier réaliste plutôt que de reprendre un délai générique.
Comment Roverba accompagne-t-elle une démarche ISO 27001 ?
Nous pouvons intervenir sur l’analyse des écarts, la cartographie des risques, les politiques et procédures, les contrôles et la préparation des preuves d’audit. Notre démarche ISO 27001 est en cours et nous ne sommes pas certifiés ISO 27001.






