

Résumé : Une cybersécurité managée associe des outils, une supervision et des procédures de réponse pilotés par un prestataire. Pour une PME, le service adapté dépend des actifs surveillés, des horaires de couverture et des actions prévues en cas d’alerte. Le contrat doit préciser ces éléments, la coordination avec l’équipe informatique et le coût correspondant.
Un poste chiffré au milieu de la nuit : qui reçoit l’alerte, et qui peut agir ? La cybersécurité managée confie à un prestataire tout ou partie de la surveillance et du traitement des menaces. Pour comprendre les composantes possibles d’un service destiné aux PME, consultez ce que comprend une prestation de cybersécurité managée pour une PME. L’enjeu est de savoir précisément ce que le prestataire surveille, ce qu’il peut faire et ce qui reste à la charge de votre équipe.
En 2025, l’ANSSI a traité 3 586 événements de sécurité et a eu connaissance de 1 366 incidents. Ces chiffres décrivent les événements suivis par l’Agence, et non la totalité des incidents survenus en France. Ils donnent néanmoins un repère pour comprendre l’intérêt d’une capacité de surveillance et de réponse, détaillée dans la synthèse de l’ANSSI.
Que recouvre un service de cybersécurité managée ?
Dans une PME, les alertes de sécurité peuvent provenir des postes de travail, des serveurs, du pare-feu, de la messagerie ou des services cloud. Un service managé collecte et analyse des événements issus des équipements et outils définis au contrat. Il vise à repérer des comportements suspects, à les qualifier et à transmettre les alertes selon une procédure convenue.
La technologie ne fait pas tout. Une alerte de connexion inhabituelle, par exemple, doit être interprétée en fonction des comptes, des horaires et des usages habituels de l’entreprise. Selon le service retenu, le prestataire peut notifier votre équipe, recommander une action ou prendre certaines mesures prévues au contrat, comme l’isolement d’un poste. Le périmètre de surveillance et les pouvoirs d’intervention doivent donc être écrits clairement.
La cybersécurité managée complète les mesures de protection déjà en place. Elle ne dispense pas de maintenir les systèmes à jour, de sécuriser les accès, de sensibiliser les collaborateurs ni de vérifier les sauvegardes. La surveillance permet de mieux repérer certains incidents ; elle ne remplace pas les fondamentaux de sécurité.
SOC managé, MDR et MSSP : des périmètres différents
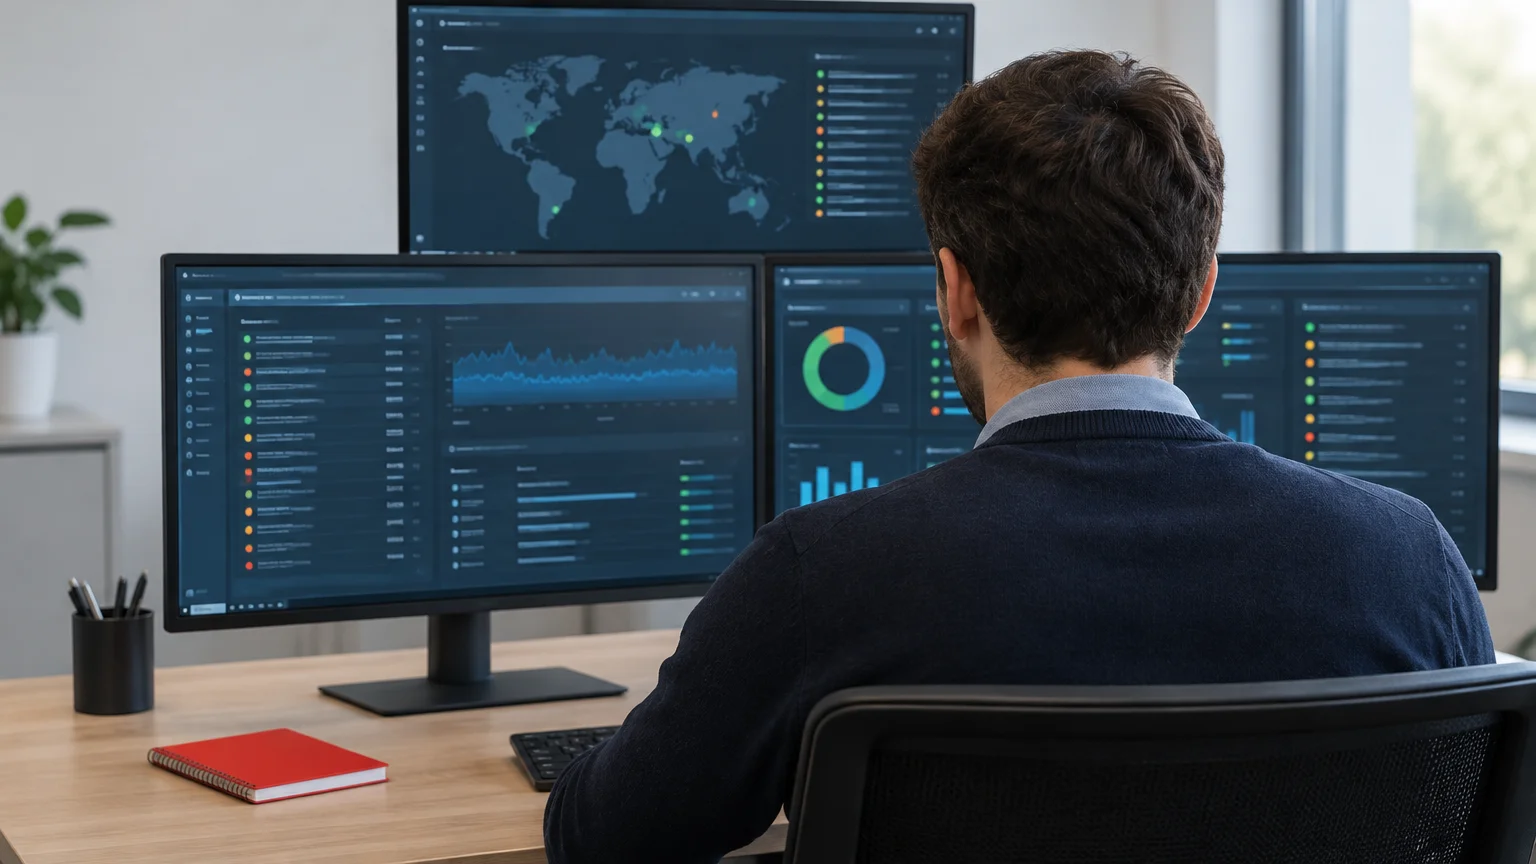
Les sigles décrivent des fonctions qui se recoupent parfois, mais ne garantissent pas à eux seuls un contenu identique. Un SOC managé désigne généralement la surveillance et la qualification des événements de sécurité. Le MDR, pour Managed Detection and Response, met l’accent sur la détection des menaces et les actions de réponse associées. Un MSSP peut couvrir un champ plus large, par exemple l’administration de dispositifs de sécurité et l’accompagnement opérationnel.
Le nom de l’offre ne suffit donc pas pour comparer deux contrats. Vérifiez les outils et sources de journaux intégrés, les horaires réels de surveillance, les étapes de qualification et la personne qui autorise une action de confinement. Un baromètre d’EY publié en 2025 indique que, parmi les organisations interrogées, les SOC étaient plus répandus que les services de détection de type MDR. Cette observation concerne les répondants de l’étude, pas l’ensemble des entreprises. Pour distinguer les briques techniques, consultez aussi comment choisir entre EDR, XDR ou MDR.
Un EDR surveille les activités sur les postes et serveurs. Un XDR rapproche des signaux issus de plusieurs catégories d’équipements ou de services. Ces outils produisent des alertes ; le service humain associé détermine qui les examine, les contextualise et assure le suivi. L’important est de relier les capacités techniques à des responsabilités opérationnelles explicites.
Définir le périmètre à surveiller avant de choisir
Si vos collaborateurs utilisent un service cloud, un logiciel métier hébergé et des postes dans plusieurs sites, le périmètre ne se limite pas au réseau du siège. Dressez la liste des équipements, comptes et services critiques, puis identifiez les données de sécurité disponibles pour chacun. Cette cartographie aide à repérer les zones qui ne remontent aucune alerte et les dépendances à surveiller en priorité.
Le périmètre peut inclure les postes et serveurs, les accès utilisateurs, la messagerie, les équipements réseau ou les services cloud. Il faut aussi vérifier les prérequis : droits d’administration, collecte de journaux, compatibilité avec les outils existants et ressources nécessaires au déploiement. Une couverture annoncée comme large n’est utile que si les équipements concernés sont effectivement intégrés et surveillés.
Pour relier ces besoins aux protections et services disponibles, vous pouvez consulter les solutions de cybersécurité pour les entreprises. Dans notre offre, le périmètre peut comprendre la protection des postes et serveurs, la sécurité réseau et cloud, des outils EDR ou MDR, ainsi que des mesures d’authentification et de sauvegarde. Les éléments retenus doivent être confirmés au cadrage, en fonction de votre système d’information.
Que se passe-t-il lorsqu’une alerte est détectée ?
Une alerte ne signifie pas toujours qu’une attaque est en cours. Le processus doit expliquer comment elle est vérifiée, classée par gravité et transmise à votre entreprise. Si un compte semble compromis, par exemple, le prestataire doit savoir qui contacter et si le blocage du compte relève de sa responsabilité ou de celle de votre équipe informatique.
Demandez les horaires de couverture, les canaux de notification et les délais prévus pour qualifier et escalader une alerte critique. Précisez aussi les actions possibles sans validation préalable, celles qui exigent votre accord et la procédure à suivre si votre interlocuteur habituel n’est pas joignable. Le terme « surveillance 24/7 » ne répond pas, à lui seul, à ces questions.
Selon le contrat, la réponse peut aller de la notification à des actions de confinement ou de restauration. Il faut donc coordonner la supervision avec vos sauvegardes, votre plan de reprise et vos procédures internes. Une entreprise qui sait qui prend la décision et comment rétablir ses services sera mieux préparée à gérer un incident sans improviser.
Vérifier la gouvernance, les accès et les comptes rendus
Avant de signer, établissez qui conserve les droits d’administration, qui accède aux journaux de sécurité et comment ces accès sont contrôlés. Précisez également où les données de supervision sont hébergées, combien de temps elles sont conservées et comment elles vous seront restituées à la fin du contrat. Pour une PME qui travaille déjà avec un prestataire informatique, définissez les rôles de chacun afin d’éviter les consignes contradictoires. L’externalisation informatique pour les PME peut aussi demander un partage clair des responsabilités et des accès.
Demandez des comptes rendus compréhensibles : alertes examinées, incidents confirmés, actions réalisées et recommandations en attente. Un indicateur de volume ne dit pas, à lui seul, si les alertes importantes ont été repérées à temps. En 2025, le SSMSI a recensé 453 200 crimes et délits liés au numérique, en hausse de 14 % par rapport à 2024. Ces catégories sont hétérogènes et ne correspondent pas uniquement aux attaques visant les entreprises ; le bilan du SSMSI distingue notamment plusieurs types d’atteintes.
Vérifiez enfin les modalités de réversibilité : inventaire des outils configurés, récupération des journaux pertinents, documentation et transfert des accès. Chez Roverba, nous avons obtenu le label ExpertCyber en 2021, délivré par Cybermalveillance.gouv.fr avec des partenaires professionnels et institutionnels. Ce label est associé à la reconnaissance de notre expertise en installation, maintenance et assistance en cas d’incident ; il ne constitue pas une certification ISO 27001.
Évaluer le coût à partir du service réellement couvert
Le tarif dépend du nombre et du type d’équipements couverts, des sources de journaux intégrées, du niveau de service et des options. Une tarification par poste ou par serveur facilite parfois la prévision, mais demande de vérifier ce qui est inclus : déploiement, supervision, traitement des alertes, rapports et accompagnement en cas d’incident. Comparez des périmètres équivalents plutôt que deux montants mensuels isolés.
Chez Roverba, le tarif de la cybersécurité managée dépend du périmètre, du niveau de service et des options. Il est généralement établi sous forme de forfait mensuel par poste ou serveur, avec des packs d’audit. Un diagnostic initial permet de préciser les besoins et de chiffrer les éléments retenus ; aucun prix ne peut être déduit du seul nombre de postes sans connaître les équipements et services concernés.
Évaluer le niveau de surveillance adapté à votre PME
Le choix d’un service ne se résume pas à installer un outil de détection. Il faut préciser les équipements à surveiller, les accès confiés au prestataire, les horaires de couverture et les règles d’escalade. Un échange de cadrage permet de relier ces points à votre informatique, à vos contraintes d’exploitation et aux responsabilités de votre équipe.
Chez Roverba, nous accompagnons les entreprises sur la supervision et la réponse aux menaces, ainsi que sur la protection des postes et serveurs, la sécurité réseau et cloud, les sauvegardes et le PRA/PCA, selon le périmètre retenu. Le tarif dépend des équipements couverts, du niveau de service et des options, avec une facturation généralement mensuelle par poste ou serveur. Découvrez notre offre de cybersécurité pour votre entreprise.
Questions fréquemment posées
Qu’est-ce que la cybersécurité managée ?
Un prestataire prend en charge tout ou partie de la surveillance de sécurité, de l’analyse des alertes et de la réponse aux menaces. Le contrat définit les équipements concernés et les responsabilités de chaque partie.
Quelle différence entre un SOC managé et un MDR ?
Un SOC managé désigne généralement la capacité de surveillance et de qualification des événements. Le MDR met l’accent sur la détection et la réponse ; les services réels peuvent se recouper, d’où l’intérêt de vérifier le périmètre contractuel.
Une supervision 24/7 comprend-elle une réponse immédiate à chaque alerte ?
Pas nécessairement : les horaires de surveillance et les modalités d’action sont deux éléments distincts. Vérifiez les délais de qualification, les personnes prévenues et les mesures autorisées en dehors des heures ouvrées.
La cybersécurité managée remplace-t-elle l’antivirus et les sauvegardes ?
Non. La supervision complète les protections des postes et les sauvegardes, mais ne les remplace pas. Maintenez les mises à jour, les contrôles d’accès et les procédures de restauration.
Quels services de cybersécurité managée propose Roverba ?
Notre offre peut inclure la supervision et la réponse aux menaces, la protection des postes et serveurs, la sécurité réseau et cloud, des outils EDR ou MDR, ainsi que des sauvegardes et un accompagnement PRA/PCA. Le contenu et le tarif sont définis selon le périmètre et le niveau de service retenus.





