
Les cyberattaques deviennent de plus en plus discrètes, rapides et sophistiquées. Dans de nombreux cas, une intrusion peut rester invisible pendant plusieurs jours, voire plusieurs semaines, avant d’être détectée. Pour les entreprises, cette situation représente un risque majeur : vol de données, propagation de malware, compromission des accès ou interruption d’activité.
C’est dans ce contexte que les systèmes de détection d’intrusion, appelés IDS, jouent un rôle essentiel. Ces solutions permettent d’identifier des comportements suspects, des tentatives d’intrusion ou des activités anormales au sein du réseau informatique.
Aujourd’hui, les IDS font partie des composants importants d’une stratégie de cybersécurité en entreprise moderne, notamment dans les entreprises qui souhaitent améliorer leur visibilité sur les menaces et renforcer leur capacité de réaction.
Qu’est-ce qu’un système de détection d’intrusion (IDS)
Un système de détection d’intrusion, ou IDS pour Intrusion Detection System, est une solution de sécurité capable d’analyser les activités réseau ou système afin de détecter des comportements malveillants ou suspects.
Définition simple
Le rôle principal d’un IDS consiste à surveiller les échanges et les événements informatiques afin d’identifier des signes pouvant indiquer :
- une tentative d’intrusion ;
- une activité anormale ;
- une exploitation de faille ;
- une compromission de système ;
- un comportement malveillant.
Contrairement à certaines solutions de protection active, un IDS agit principalement comme un système de surveillance et d’alerte.
Pourquoi les IDS sont devenus indispensables
Les infrastructures informatiques modernes sont devenues plus complexes :
- télétravail ;
- cloud ;
- applications connectées ;
- mobilité ;
- accès distants ;
- outils collaboratifs.
Cette évolution multiplie les points d’entrée potentiels et rend la surveillance du réseau beaucoup plus importante qu’auparavant.
Un IDS permet donc de détecter plus rapidement certains comportements inhabituels avant qu’une attaque ne provoque des dégâts importants.
IDS et cybersécurité globale
Un IDS ne remplace pas :
- un pare-feu ;
- un antivirus ;
- un EDR ;
- une politique de sécurité.
En revanche, il complète ces protections en apportant davantage de visibilité sur les activités réseau et les comportements suspects.
Comment fonctionne un IDS
Le fonctionnement d’un IDS repose sur l’analyse continue des événements et du trafic informatique.
Analyse du trafic réseau
Un IDS peut surveiller :
- les flux réseau ;
- les connexions ;
- les échanges entre équipements ;
- les activités système ;
- certains comportements utilisateurs.
L’objectif consiste à identifier des activités anormales ou potentiellement malveillantes.
Détection basée sur les signatures
Certains IDS fonctionnent à partir de signatures connues. Le système compare alors les activités observées avec une base de données contenant des modèles d’attaques déjà identifiés.
Par exemple, si un trafic correspond à une tentative d’exploitation connue, l’IDS peut générer une alerte.
Détection comportementale et anomalies
Les IDS modernes peuvent également détecter des comportements inhabituels.
Plutôt que de rechercher uniquement des signatures connues, ils analysent :
- les habitudes réseau ;
- les volumes de trafic ;
- les comportements utilisateurs ;
- les connexions inhabituelles ;
- les activités anormales.
Cette approche permet parfois d’identifier des menaces nouvelles ou inconnues.
Génération d’alertes
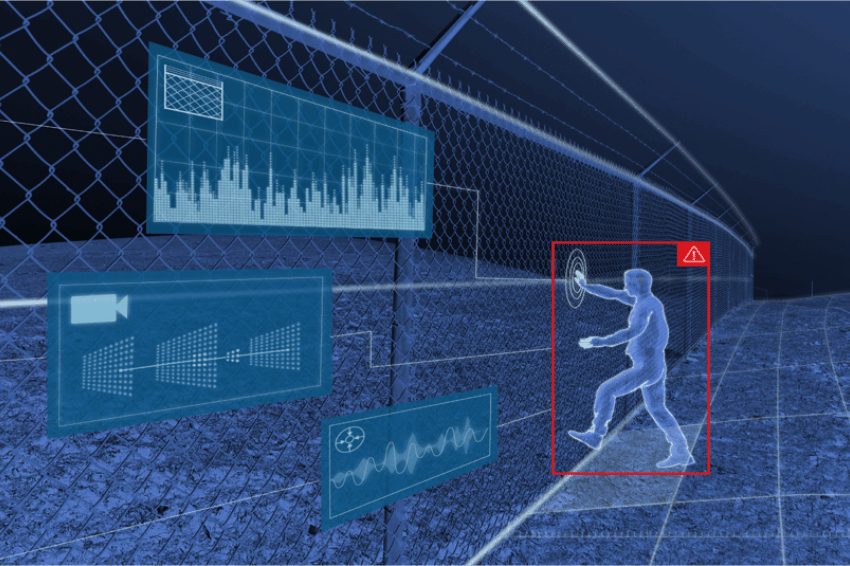
Lorsqu’une activité suspecte est détectée, l’IDS génère une alerte destinée aux équipes de sécurité ou aux administrateurs réseau.
Selon les outils utilisés, les alertes peuvent inclure :
- l’adresse IP concernée ;
- le type d’activité détectée ;
- le niveau de risque ;
- les équipements impactés ;
- les journaux associés.
Quels sont les différents types de systèmes IDS
Il existe plusieurs catégories d’IDS selon leur fonctionnement et leur emplacement dans l’infrastructure.
NIDS : système de détection d’intrusion réseau
Le NIDS (Network Intrusion Detection System) surveille le trafic circulant sur le réseau.
Il analyse les flux afin de détecter :
- des scans réseau ;
- des tentatives d’exploitation ;
- des comportements suspects ;
- des connexions anormales.
Ce type de solution est particulièrement utile pour surveiller :
- les réseaux internes ;
- les connexions Internet ;
- les accès distants ;
- les échanges entre segments réseau.
HIDS : système de détection sur les hôtes
Le HIDS (Host Intrusion Detection System) fonctionne directement sur un poste de travail ou un serveur.
Il surveille notamment :
- les fichiers système ;
- les journaux ;
- les modifications suspectes ;
- les activités locales ;
- les accès utilisateurs.
Cette approche apporte une visibilité plus précise sur certains équipements critiques.
IDS basé sur les signatures
Ce modèle compare les activités observées avec une base de signatures connues.
Son principal avantage réside dans sa capacité à détecter rapidement des attaques déjà identifiées.
Cependant, il peut être moins efficace face à des menaces nouvelles ou inconnues.
IDS basé sur les anomalies
Ce type d’IDS détecte des comportements inhabituels par rapport au fonctionnement normal du réseau.
Par exemple :
- un volume de trafic inhabituel ;
- une connexion à une heure inhabituelle ;
- un comportement utilisateur anormal ;
- une activité inhabituelle sur un serveur.
Cette approche permet parfois de détecter des attaques avancées difficiles à identifier avec des signatures classiques.
IDS hybrides
Certaines solutions modernes combinent plusieurs méthodes :
- signatures ;
- analyse comportementale ;
- intelligence artificielle ;
- corrélation d’événements.
Cette approche hybride améliore généralement les capacités de détection.
Quelle est la différence entre IDS et IPS
Les IDS et IPS sont souvent associés, mais leur rôle diffère.
IDS : détection et alerte
Un IDS surveille le trafic et génère des alertes lorsqu’un comportement suspect est détecté.
Son rôle principal est donc :
- l’analyse ;
- la visibilité ;
- la détection ;
- la supervision.
IPS : prévention et blocage
Un IPS, ou Intrusion Prevention System, va plus loin. Il peut bloquer automatiquement certaines activités malveillantes.
Contrairement à l’IDS, il agit directement sur le trafic.
IDS ou IPS : lequel choisir
Dans de nombreuses entreprises, les deux approches sont complémentaires.
L’IDS apporte de la visibilité tandis que l’IPS renforce la protection active.
Comparatif IDS vs IPS
| Critère | IDS | IPS |
|---|---|---|
| Fonction principale | Détection | Prévention |
| Action | Génération d’alertes | Blocage automatique |
| Approche | Surveillance | Protection active |
| Impact sur le trafic | Aucun | Peut bloquer des flux |
| Risque de faux positifs | Plus limité | Plus sensible |
| Objectif principal | Visibilité | Réduction immédiate des menaces |
Pourquoi les entreprises utilisent des IDS
Les IDS apportent plusieurs bénéfices importants.
Détection précoce des menaces
Un IDS permet d’identifier certaines activités suspectes avant qu’une attaque ne se propage.
Meilleure visibilité réseau
Les équipes informatiques obtiennent davantage d’informations sur :
- les flux ;
- les connexions ;
- les comportements inhabituels ;
- les équipements exposés.
Réduction du temps de réaction
Plus une menace est détectée rapidement, plus il est possible de limiter son impact.
Protection des données sensibles
Les IDS contribuent à protéger :
- les données clients ;
- les documents internes ;
- les serveurs critiques ;
- les applications métiers.
Exemple concret : détection d’une activité suspecte dans une PME
Une PME de 35 collaborateurs utilise plusieurs serveurs internes et des accès VPN pour le télétravail.
Un soir, l’IDS détecte :
- plusieurs tentatives de connexion inhabituelles ;
- un trafic anormal vers un serveur ;
- des connexions provenant d’une zone géographique inhabituelle.
Grâce aux alertes générées, l’équipe informatique identifie rapidement une tentative de compromission d’un compte utilisateur.
Les accès concernés sont immédiatement désactivés et les connexions suspectes bloquées avant toute propagation dans le réseau.
Sans IDS, cette activité aurait pu rester invisible beaucoup plus longtemps.
Les limites des systèmes IDS
Même si les IDS sont très utiles, ils présentent certaines limites.
Les faux positifs
Un IDS peut parfois signaler des activités légitimes comme suspectes.
Ces faux positifs peuvent générer :
- des alertes inutiles ;
- une surcharge d’analyse ;
- une fatigue des équipes.
Le volume d’alertes
Dans certains environnements, le nombre d’événements peut devenir très important.
Une mauvaise configuration peut rapidement rendre l’exploitation des alertes difficile.
La nécessité d’une supervision humaine
Un IDS ne remplace pas une analyse humaine.
Les alertes doivent être interprétées afin de distinguer :
- les incidents réels ;
- les anomalies bénignes ;
- les comportements normaux.
Les limites face aux menaces avancées
Certaines attaques très sophistiquées peuvent contourner certains mécanismes de détection.
C’est pourquoi un IDS doit être intégré dans une stratégie de cybersécurité plus globale.
Comment intégrer un IDS dans une stratégie de cybersécurité entreprise
Un IDS devient beaucoup plus efficace lorsqu’il s’intègre dans une architecture de sécurité cohérente.
Besoin de renforcer la sécurité réseau de votre entreprise ?
Identifiez vos failles, sécurisez vos accès et mettez en place une stratégie de protection adaptée à votre infrastructure.
Associer plusieurs niveaux de protection
L’IDS doit fonctionner aux côtés :
- des pare-feux ;
- des EDR ;
- des systèmes de sauvegarde ;
- des contrôles d’accès ;
- des solutions de supervision.
Segmenter le réseau
La segmentation réduit fortement les risques de propagation après une intrusion.
Surveiller les accès distants
Les connexions VPN et les accès cloud doivent être supervisés attentivement.
Réaliser des audits réguliers
Les audits permettent d’identifier :
- les mauvaises configurations ;
- les équipements exposés ;
- les failles réseau ;
- les zones à risque.
Les erreurs fréquentes lors du déploiement d’un IDS
Certaines erreurs réduisent fortement l’efficacité des systèmes IDS.
Mauvaise configuration
Des règles mal définies peuvent provoquer :
- trop d’alertes ;
- des détections incomplètes ;
- une visibilité limitée.
Absence de supervision
Un IDS sans surveillance régulière perd rapidement son intérêt.
Manque de segmentation réseau
Un réseau trop ouvert facilite les déplacements latéraux des attaquants.
Sous-estimer les faux positifs
Les alertes doivent être correctement priorisées afin d’éviter une surcharge inutile.
FAQ système de détection d’intrusion
Un IDS est une solution capable de détecter des comportements suspects ou des tentatives d’intrusion sur un réseau ou un système informatique.
Un IDS détecte et alerte tandis qu’un IPS peut également bloquer certaines activités malveillantes.
Non. Ces solutions sont complémentaires.
Il permet d’améliorer la visibilité sur les menaces et de détecter plus rapidement certaines attaques.
Oui, certains IDS comportementaux peuvent identifier des anomalies inhabituelles.
Oui, notamment lorsqu’elles utilisent des accès distants, du cloud ou des infrastructures réseau complexes.
Conclusion
Les systèmes de détection d’intrusion jouent aujourd’hui un rôle important dans la cybersécurité des entreprises. Grâce à leur capacité d’analyse et de surveillance, ils permettent d’identifier plus rapidement certaines activités suspectes avant qu’une attaque ne provoque des dommages importants.
Cependant, un IDS ne constitue pas une solution miracle. Son efficacité dépend :
- de sa configuration ;
- de la supervision ;
- de l’architecture réseau ;
- des autres protections déployées.
Pour une entreprise, l’objectif n’est donc pas simplement d’installer un IDS, mais de construire une stratégie de sécurité cohérente capable de protéger durablement les systèmes, les accès et les données sensibles.






