
Résumé : Une prestation de cybersécurité managée associe généralement la surveillance des systèmes, la protection des postes et des comptes, la détection des menaces et l’accompagnement en cas d’incident. Son périmètre peut aussi inclure les sauvegardes, la sensibilisation et des recommandations régulières. Le contrat doit préciser les équipements couverts, les responsabilités et les conditions d’intervention.
Une alerte de sécurité n’est utile que si quelqu’un la comprend et sait quoi faire ensuite. Pour une PME sans équipe spécialisée, externaliser cette surveillance permet de structurer la protection sans recruter un service entier. Notre approche s’inscrit dans une organisation informatique plus large, que vous pouvez mieux situer en venant comprendre l’infogérance informatique.
En 2026, 39 % des TPE et PME interrogées par France Num déclaraient avoir connu au moins un incident cyber au cours des douze mois précédents. Ce résultat souligne l’intérêt d’aller au-delà des outils installés et de prévoir le suivi des alertes, les consignes d’escalade et la reprise des activités. Le chiffre est issu du baromètre France Num, publié en 2026.
Quels services une prestation managée peut-elle couvrir ?
Imaginez une PME dont les salariés travaillent au bureau et à distance, avec des fichiers partagés, des comptes cloud et plusieurs serveurs. Une prestation managée peut couvrir ces différents éléments, à condition qu’ils soient clairement définis dans le contrat.
Le socle comprend souvent la surveillance continue des événements, la protection des terminaux, la sécurité du réseau et l’analyse des alertes. Il peut s’y ajouter la gestion des vulnérabilités, l’application des mises à jour, le contrôle des accès et l’authentification multifacteur. La couverture de la messagerie, des services cloud et des appareils mobiles dépend également du périmètre retenu.
Besoin de renforcer la sécurité réseau de votre entreprise ?
Identifiez vos failles, sécurisez vos accès et mettez en place une stratégie de protection adaptée à votre infrastructure.
Les outils ne remplissent pas tous la même fonction. Un antivirus bloque certaines menaces, tandis qu’une solution EDR observe l’activité des terminaux et aide à enquêter sur des comportements suspects. Pour comprendre les différences entre ces approches, vous pouvez choisir entre EDR, XDR ou MDR selon vos besoins de détection et d’intervention.
Chez nous, les prestations de cybersécurité couvrent notamment les postes, les serveurs, le réseau et le cloud. Notre offre peut aussi intégrer pare-feu, EDR ou MDR, SIEM, MFA, gestion des identités, sauvegardes, PRA/PCA et sensibilisation des utilisateurs. Le contrat précise les services retenus pour votre environnement, car ces éléments ne sont pas automatiquement inclus dans chaque mission. Pour situer ces périmètres, consultez aussi les solutions de cybersécurité pour les entreprises.
Comment se déroule la détection et la réponse aux menaces ?
À deux heures du matin, une connexion inhabituelle apparaît sur un compte qui accède aux données financières. Le prestataire doit pouvoir qualifier l’alerte, vérifier les signes d’activité malveillante et suivre les règles d’escalade convenues avec l’entreprise.
La détection des menaces repose sur l’observation de signaux provenant des postes, des serveurs, des comptes et parfois du réseau. Une alerte doit être triée et contextualisée, puis transmise aux bons interlocuteurs avec des consignes compréhensibles. Il faut donc vérifier si le service se limite à envoyer des notifications ou prévoit aussi l’analyse et l’accompagnement opérationnel.
En 2026, Cybermalveillance.gouv.fr a publié des repères sur le contenu d’un rapport de remédiation, qui documente notamment le confinement, l’éradication et la correction des effets d’un incident. Ces éléments aident une PME à demander des comptes rendus exploitables, comme le précise sa fiche sur les rapports de remédiation.
La réponse à incident peut comprendre le confinement d’un équipement ou d’un compte, l’éradication de la menace, la restauration sécurisée et des recommandations pour réduire le risque de récidive. Le contrat doit préciser qui peut agir directement, qui autorise les mesures sensibles et comment joindre les responsables de l’entreprise. Une sauvegarde n’est utile à la reprise que si sa restauration est prévue et vérifiée.
Comment vérifier le périmètre et la qualité du service ?
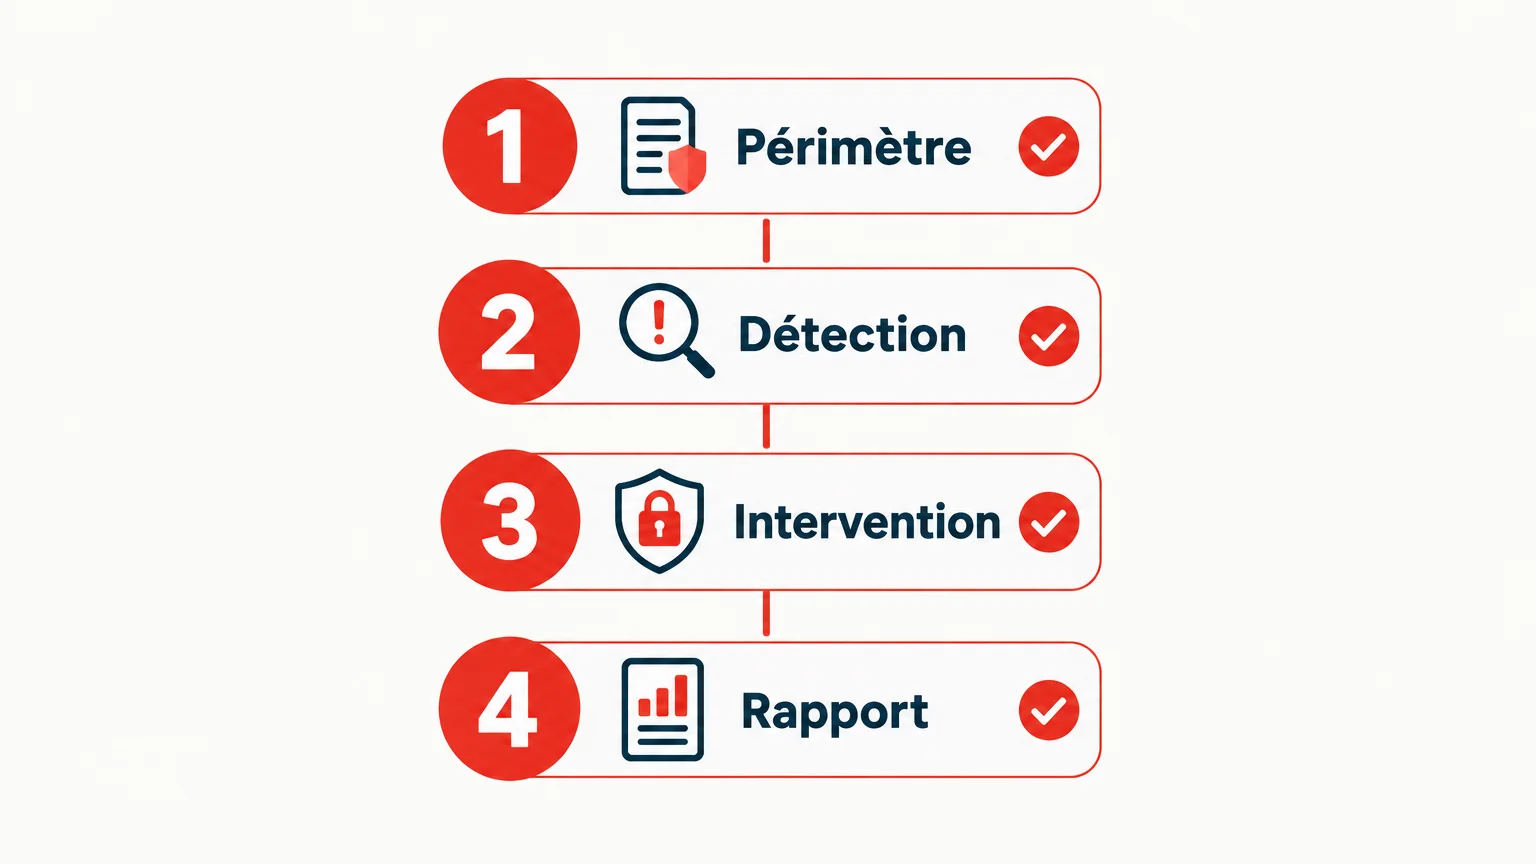
Avant de signer, prenez un exemple concret, comme la détection d’un compte compromis, et demandez ce qui se passe de l’alerte à la clôture de l’incident. Cette question révèle les responsabilités, les délais et les limites du service plus clairement qu’une simple liste d’outils.
Vérifiez d’abord les actifs couverts : postes, serveurs, identités, réseau, messagerie, services cloud et sites distants. Demandez ensuite quelles alertes déclenchent un appel, quels horaires sont assurés et qui autorise une action de confinement. Faites préciser le format des rapports, la fréquence des points de suivi et le traitement des vulnérabilités découvertes.
Une intrusion peut précéder de plusieurs semaines le déclenchement d’un rançongiciel, selon l’étude 2026 d’InterCERT France sur les incidents traités par ses membres. Ce constat donne une raison pratique de demander si la surveillance couvre aussi les identités et les terminaux, et si les alertes sont analysées dans leur contexte. L’association décrit ces délais dans son état de la menace cyber.
La qualité de la relation compte également. Notre entreprise a obtenu le label ExpertCyber en 2021, délivré par Cybermalveillance.gouv.fr avec des partenaires professionnels et institutionnels. Ce repère de reconnaissance, daté, complète l’examen de vos interlocuteurs, de leurs procédures et des engagements écrits. Pour approfondir le rôle du suivi, lisez aussi les avantages de la supervision informatique.
Quel budget et quelle organisation prévoir ?
Côté budget, le montant dépend du nombre de postes et de serveurs, des sites, des environnements cloud, du niveau de service et des options retenues. Un forfait mensuel par poste ou serveur facilite la prévision des dépenses, mais il faut vérifier précisément ce qui est compris et ce qui relève d’une prestation distincte.
Chez nous, le tarif de cybersécurité managée est établi selon le périmètre, le niveau de service et les options, généralement sous forme de forfait mensuel par poste ou serveur. Des packs d’audit sont également proposés, avec un diagnostic initial qui permet de définir le besoin et d’établir un devis précis.
Prévoyez aussi un référent interne capable de transmettre les informations utiles, de valider les mesures sensibles et de mobiliser les équipes en cas d’incident. Le prestataire ne remplace pas les décisions du dirigeant : les rôles, les accès d’urgence, les sauvegardes et le plan de continuité doivent être compris des personnes concernées.
À retenir avant de choisir une prestation managée
Une prestation de cybersécurité managée associe des protections techniques à une surveillance organisée et à une réponse clairement définie. Pour comparer les offres, vérifiez le périmètre couvert, le traitement des alertes, les modalités d’escalade, les rapports et les responsabilités de chacun. Demandez un devis fondé sur votre environnement, puis faites préciser les services inclus et les options.
Évaluez les besoins de sécurité de votre PME
Si vous souhaitez renforcer la détection, protéger vos postes et serveurs ou clarifier votre réponse aux incidents, commencez par définir les actifs essentiels et les risques prioritaires. Un diagnostic aide à cadrer le périmètre, les niveaux de service et les mesures adaptées à votre organisation.
Nous accompagnons les entreprises avec des prestations de cybersécurité managée couvrant notamment les postes, les serveurs, le réseau et le cloud. La supervision SOC 24/7 figure parmi les services proposés, et le tarif est établi selon le périmètre retenu. Vous pouvez découvrir notre offre de cybersécurité pour les entreprises et demander un échange afin de préciser votre besoin.
Questions fréquemment posées
Une prestation managée comprend-elle une surveillance permanente ?
Certains services prévoient une supervision continue, mais les modalités d’analyse et d’escalade doivent être précisées dans le contrat. Vérifiez les horaires couverts et les personnes contactées en cas d’alerte.
La prestation remplace-t-elle un antivirus ou les sauvegardes ?
Non, elle organise plusieurs protections et leur suivi, mais les outils et les sauvegardes restent des composants à définir. Un environnement cloud doit lui aussi disposer de protections adaptées.
Quelle différence entre EDR et MDR ?
L’EDR est une technologie de détection et de réponse sur les terminaux. Le MDR associe généralement des outils à un service d’analyse et de traitement des alertes, selon le périmètre contractuel.
Comment est calculé le tarif d’un service managé ?
Le prix dépend notamment des équipements couverts, des sites, du niveau de service et des options. Chez nous, la tarification est généralement établie par poste ou serveur, après définition du périmètre.
Que faut-il vérifier avant de signer ?
Faites préciser les actifs protégés, les responsabilités, les règles d’escalade, les rapports et les conditions de réponse aux incidents. Vérifiez aussi les modalités de sauvegarde et de restauration si elles font partie du contrat.






